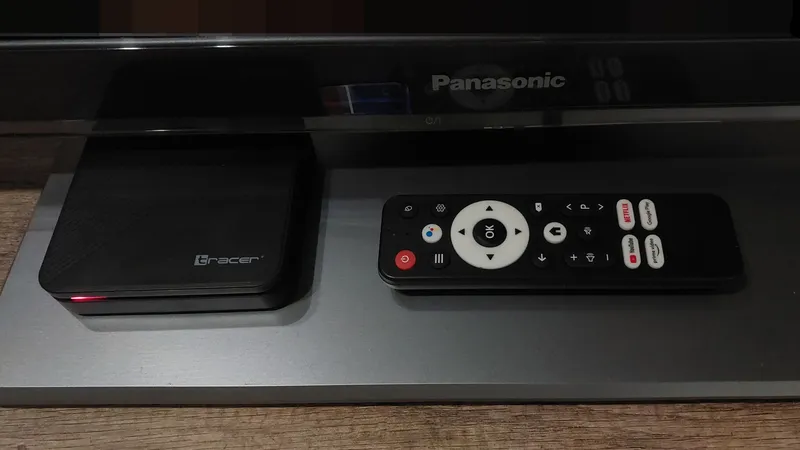
Laporan Google Threat Intelligence Group (GTIG) yang dirilis 2 November 2026 menyebut produsennya adalah Videostrong Technology Co. dari Shenzhen, Tiongkok. Google menilai dengan keyakinan tinggi bahwa backdoor itu sengaja dibuat, dipasang, dan dioperasikan demi keuntungan finansial.
Backdoor yang dilacak dengan nama x.cpe dan com.oemservice itu tertanam di firmware perangkat dan berjalan dengan hak akses level sistem. Artinya, begitu box dicolok dan tersambung internet, perangkat sudah bekerja untuk orang lain tanpa sepengetahuan pemiliknya.
Dijual ke Penjahat, Dipakai Buat Iklan Palsu sampai Proxy
Videostrong diduga menjual akses ke perangkat-perangkat itu kepada afiliasi kriminal. Akses tersebut dipakai untuk ad fraud alias iklan palsu, membangun jaringan proxy residensial, sampai memasang malware tambahan dari jarak jauh.
Para operator botnet bahkan terpantau mengambil tangkapan layar perangkat, mengirim ketukan tombol, dan mengunduh data akun serta log sistem dari box yang terinfeksi.
Mayoritas perangkat yang terinfeksi adalah Android TV box, sebagian besar bermerek MECOOL. Peneliti keamanan Synthient menemukan backdoor itu sudah terpasang di MECOOL KM9PRO Max yang mereka beli akhir 2025, dan menemukan alamat email perusahaan Videostrong dipakai untuk menandatangani backdoor tersebut.
Google Putus Kerja Sama, Tapi Box yang Terinfeksi Belum Bersih
Google sudah memutus hubungan bisnis dengan Videostrong dan mencabut lisensinya memproduksi perangkat Android bersertifikat. Server kendali botnet juga sudah dimatikan lewat jalur hukum, bekerja sama dengan Kepolisian Nasional Jepang serta perusahaan keamanan Lumen, HUMAN Security, Plume, Synthient, dan TrendAI.
Operasi itu memutus akses ke setidaknya 10 juta perangkat tambahan yang terhubung dengan keluarga malware terkait. Tapi perlu dicatat: pemutusan server kendali tidak membersihkan box yang sudah terinfeksi.
Backdoor itu bisa memasang ulang dirinya sendiri dari partisi /oem/ begitu dihapus, dan Play Protect sudah dimatikan di perangkat yang terinfeksi. Pengguna biasa tidak bisa membersihkannya lewat menu pengaturan.
Gimana Cara Tahu Box Lu Kena?
Google belum merilis daftar lengkap semua model yang terdampak, selain MECOOL yang sudah dikonfirmasi. Synthient menerbitkan daftar 182 nama model yang terlibat, dan firma keamanan TrendAI menghitung 1.472.554 perangkat terinfeksi, angka yang sedikit lebih tinggi dari hitungan Google.
Buat yang beli TV box murah bermerek tak dikenal di marketplace, ini peringatan keras. Box bersertifikat resmi ternyata bukan jaminan aman. Kalau box lu bermerek MECOOL atau merek lain yang masuk daftar Synthient, ada baiknya cek daftarnya dan pertimbangkan ganti perangkat.
Kasus ini nunjukin satu hal: harga murah kadang dibayar dengan hal lain. Kali ini, yang dibayar adalah ruang tamu lu sendiri, yang diam-diam kerja buat penjahat.